Hakeri su ukrali podatke — uključujući imena, adrese i evidencije o invaliditetu — miliona trenutnih i bivših učenika javnih škola u Kaliforniji koji su polagali državne obavezne standardizovane testove koji se svake godine primenjuju za procenu njihove akademske sposobnosti, saopštili su zvaničnici za obrazovanje u petak.
Udređeni podaci utiču na mnogo više od trenutnih 5,7 miliona učenika javnih škola u Kaliforniji, jer proboj potiče iz upisa iz 2023. godine. Učenici koji su napustili Kaliforniju, ali nisu potvrdili prelazak u drugu školu, takođe su bili pogođeni, a sve datira još od 2006. godine.
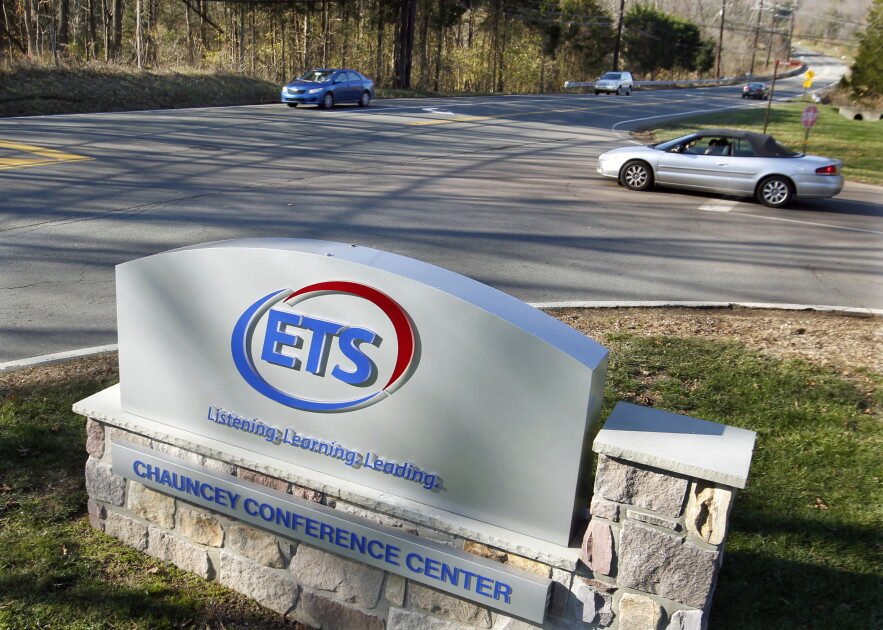
Povreda podataka obuhvatila je Educational Testing Service, ili ETS, koja pruža širok spektar usluga Kaliforniji.
Iako je prvo javno obaveštenje objavljeno u petak, lideri školskih distriktova dobili su obaveštenje 2. oktobra.
Zvaničnici za obrazovanje države „hitno rade sa timom državnih agencija na istrazi i definisanju opsega i uticaja incidenta, uključujući to koje informacije mogu biti pogođene“, navodi se u pismu zamjenice državnog superintendenta Mary Nicely.
ETS, neprofitna organizacija za procene, pomaže u upravljanju i pružanju usluga vezanih za testove učenicima upisanim u javne škole Kalifornije, uključujući obavezne testove Smarter Balanced koji se sprovode u proleće. U ovoj ulozi, ETS vodi demografske podatke učenika, podatke o učestvovanju na testovima i podatke o proceni.
Izloženi podaci obuhvataju i razredni nivo učenika, datum rođenja, kao i školu i distrikt kojima učenici pripadaju. Hakeri su takođe dobili pristup jedinstvenim identifikacionim brojevima učenika, kao i informacijama o spolu, rasi ili etničkoj pripadnosti, primarnom jeziku, zemlji porekla i statusu učenika koji uče engleski jezik. Takođe su otkriveni podaci o invaliditetima učenika i o statusu podobnosti učenika za federalne programe, poput onih koji su namenjeni pomoći učenicima iz porodica s nižim prihodima.
Ukradeni podaci nisu uključivali brojeve socijalnog osiguranja, brojeve vozačke dozvole, brojeve pasoša, finansijske naloge, podatke o kreditnim ili debitnim karticama ili lozinke naloga. Nisu bili izloženi ni lični podaci roditelja ili staratelja, saopštili su zvaničnici.
ETS je otkrio hak 25. septembra. Naknadna istraga pokazala je da „neovlašćena strana koristi kompromitovani akreditiv za prijavu da bi pristupila sajtu i kopirala fajlove koji sadrže informacije o učenicima Kalifornije u različitim vremenskim periodima između 22. maja i 18. septembra 2026. godine“, navodi se u informaciji objavljenoj od strane Odjeljenja za obrazovanje Kalifornije.
Zvaničnici su rekli da zasad nisu pronašli dokaze da су ti podaci postali javno dostupni. Ali isto tako važi da hakeri često zadržavaju informacije u tajnosti dok ne bude ispunjen zahtev za otkupninu.
Zvanično saopštenje nije navelo da li je takav zahtev postavljen.
Jedan stručnjak za sajber bezbednost izrazio je zabrinutost da bi ovakav obiman proboj mogao proizaći iz jednog komprom i to korisničkog imena i lozinke.
„Kompromitovani nalog za prijavu ne bi smeo da postane mesečnim pasošem do ličnih podataka miliona učenika“, rekao je Anton Dahbura, izvršni direktor Instituta za informatičku sigurnost Univerziteta Johns Hopkins. „Ako je ovako nešto i bilo, ključno je pitanje zašto su zaštite za autentifikaciju, ograničenja pristupa i sistemi za nadzor Kvara nisu otkrili i zaustavili neovlašćenu aktivnost.“
On je dodao: „Incidente poput ovog otkrivaju temeljan nedostatak u načinu na koji upravljamo podacima učenika: školski sistemi mogu da eksterni skladište i obradu osetljivih informacija, ali ne mogu spoljašiti posledice proboja. Kada su milione poslovnih zapisa učenika koncentrisane kod jednog dobavljača, jedan sigurnosni propust može prouzrokovati problem na nivou države sa posledicama koje prate decu godinama.“
Portparol ETS-a branio je prakse organizacije.
„ETS održava sveobuhvatan program informacione bezbednosti koji se redovno procenjuje od strane trećih strana“, izjavila je Christine Betaneli. „Kontinuirano ulažemo u zaštitu sistema i podataka koje održavamo.“
Betaneli je rekla da nijedan drugi „ETS kupac“ nije bio pogođen.
„Implementirali smo dodatne mere zaštite, uključujući pojačano praćenje, ojačane kontrole pristupa i dalji treći pregled naših sigurnosnih praksi“, dodala je Betaneli.
Pogođeni bivši učenici, uključujući i one koji su sada odrasli, imaju pravo na 24 meseca besplatnih usluga zaštite identiteta i pomoći pri obnovi identiteta ako dođe do krađe identiteta.
Zvaničnici su izneli da roditelji i staratelji mogu razmotriti traženje besplatnog „zamrzavanja“ kreditnih kartica za svoju decu mlađu od 16 godina kako bi se sprečilo otvaranje neovlašćenih naloga na imena njihove dece.
„Budite oprezni sa neočekivanim e-mail porukama, pozivima ili SMS porukama“ povezanim sa incidentom, uključujući tvrdnje da pozivatelj dolazi iz ETS-a ili države ili kompanije koja prati kredit, upozorili su zvaničnici.
„Ne pružajte brojeve socijalnog osiguranja, lozinke, finansijske informacije ili druge osetljive lične podatke kao odgovor na nepozvane zahteve.”
Dodatne informacije i ažuriranja mogu se pronaći na stranici incidenata ETS-a na sajtu CDE.
U maju, masovni sajber-napad izazvao je haos na koledžima Kalifornije nakon što su hakeri provalili u kompaniju koja stoji iza Canvas-a, jedne od najšire korišćenih platformi obrazovne tehnologije u zemlji, na kojoj se postavljaju čitalačke zadatke, polažu testovi i učenici komuniciraju sa nastavnicima.
Proboj je doveo do privremenog isključivanja Canvas-a od strane kompanije Instructure i prekinuo nastavu, zadatke i pripreme za završne ispite za stotine hiljada učenika i profesora dok su hakeri pretili objavljenju njihovih ličnih podataka.
Grupa za hakovanje pod nazivom ShinyHunters preuzela je odgovornost za napad. Instructure je na kraju saopštila da je postignut dogovor sa „neovlašćenim akterom uključenim“ kako bi vratio kompromitovane podatke, ali nije saopštila ko je taj akter niti da li je bilo plaćanja. Rekli su da su dobili dokaze da su kopije podataka uništene, ali su priznali da nema načina da se to sa sigurnošću potvrdi.
Najviše zabeležen hak na lokalni školski distrikt bio je sajber-napad na Los Angeles Unified tokom vikenda Praznika rada 2022. distrikt je preduzeo neuobičajen korak i isključio sve distriktovne kompjuterske sisteme kako bi ograničio štetu. Nastava je počela po planu u utorak, ali su učenici, porodice i osoblje morali da resetuju više od 600.000 lozinki. Mnogi su rekli da je čitav nedelju dana nastave izgubljena, a tehničari su otkrili „digitalne mine“ ostavljene da dodatno inficiraju sisteme. Najveća šteta bila je u odeljenju za imovinu (facilities division), gde je oko polovine servera bilo enkriptovano — što je značilo da zaposleni distrikta nisu mogli da pristupe sopstvenim sistemima i evidenciji.
District je potvrdio zahteva za otkupninu, ali je odbio da plati.
Distrikt je u početku umanjivao štetu od kompromitovanih podataka. Superintendant Alberto Carvalho rekao je da nema „dokaza širokog uticaja“ i nazvao pogođene „izolovanim slučajevima“.
Međutim, pregled Los Angeles Times nad procurenim fajlovima otkrio je psihološku procenu učenika iz 2005. godine, uprkos tvrdnjama distrikta da takvi zapisi nisu procureli. Takođe je otkriveno zapise o disciplini zaposlenih, izveštaj o krivičnoj prošlosti radnika, obračuni platnih spiskova izvođača, poreski obrasci i pasoši. Kasnije je distrikt podneo državi odluku koja je potvrdila da je više od 500 ljudi koji su radili za distriktu sub-contractors verovatno imali izložene brojeve socijalnog osiguranja i druge poverljive informacije. Distrikt je kasnije saopštio da su oko 2.000 zapisa o studentima ocenjivanja objavljeni, uključujući zapise 60 trenutnih učenika.